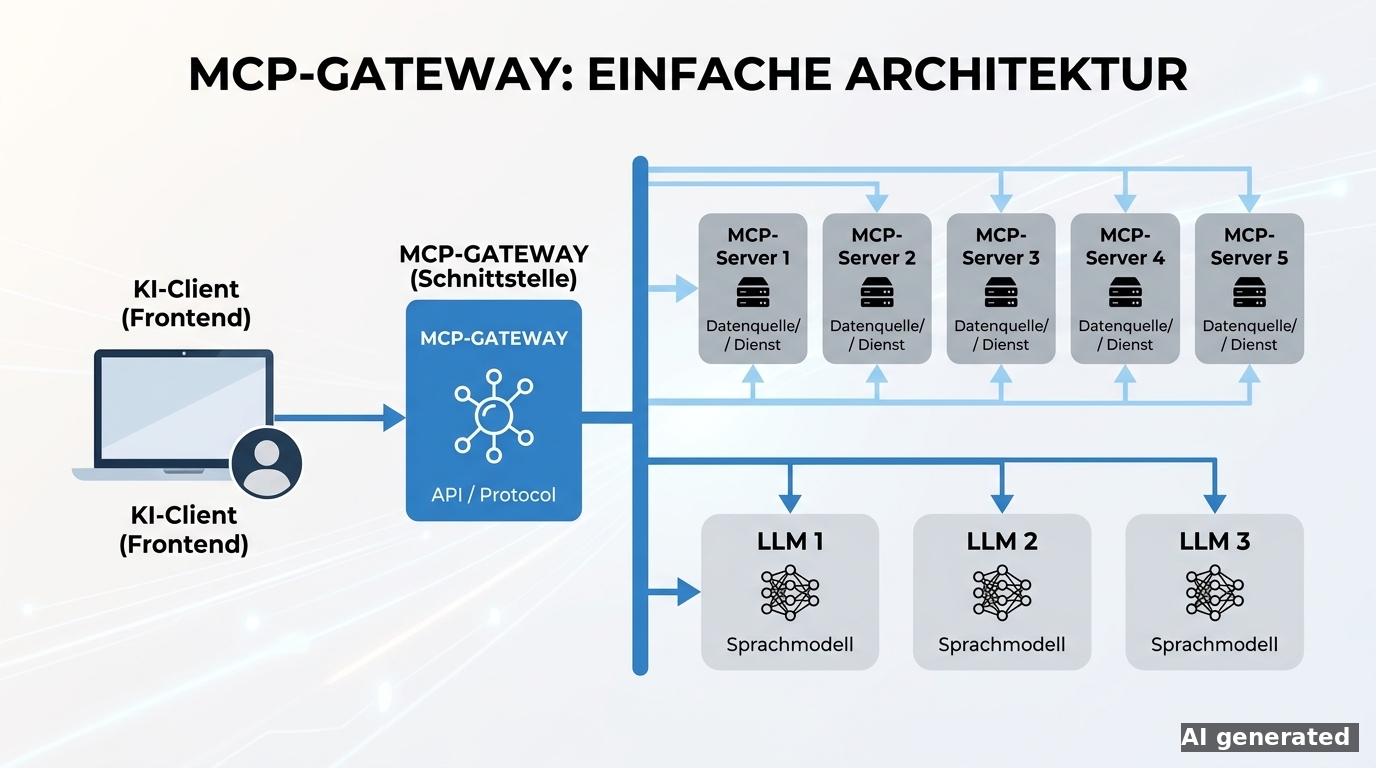
Ein MCP-Gateway bündelt den Zugriff auf alle deine MCP-Server hinter einem einzigen, abgesicherten Endpunkt – und macht aus wild wachsenden Einzelverbindungen eine Infrastruktur, die du tatsächlich steuern kannst.
Was ist ein MCP-Gateway? Welche Unternehmen brauchen ein MCP-Gateway?
Das Model Context Protocol (MCP) verbindet KI-Modelle mit externen Tools: Datenbanken, APIs, interne Systeme. Jeder MCP-Server stellt dabei eine eigene Sammlung von Tools bereit. Das funktioniert super, solange du zwei oder drei Server hast. Sobald ein Team aber zehn, zwanzig oder fünfzig MCP-Server im Einsatz hat – eigene, interne, von Drittanbietern – entsteht genau das Problem, das MCP-Gateways lösen: zu viele Endpunkte, zu viele Zugangsdaten, keine einheitliche Kontrolle.
Ein MCP-Gateway setzt sich als Reverse Proxy vor deine MCP-Server. Clients wie ChatGPT und Claude, ein eigener KI-Agent oder ein n8n-Workflowsprechen nur noch mit dem Gateway, nicht mehr mit jedem Server einzeln. Das Gateway kümmert sich um Authentifizierung, Routing, Rate Limiting und Logging – zentral, einmal konfiguriert, für alle Server gültig.
Unternehmen mit mehreren Teams: Jedes Team bekommt über Rollen und Policies genau die Tools, die es braucht – nicht mehr und nicht weniger.
Compliance- und Security-Anforderungen: Audit-Logs, zentrale Zugriffskontrolle und Zero-Trust-Prinzipien lassen sich an einer Stelle durchsetzen statt in jedem Server einzeln.
Skalierende KI-Agenten-Projekte: Wer KI-Agenten im Unternehmen aufbaut, verbindet schnell viele Server mit vielen Agenten. Ein Gateway hält diese Matrix wartbar.
Produktivbetrieb statt Prototyp: Sobald MCP-Server echte Geschäftsdaten anfassen, willst du Health Checks, Circuit Breaker und zentrale Observability.
Bist du Einzelentwickler oder betreibst zwei, drei Server für dich selbst? Dann lohnt sich der zusätzliche Betriebsaufwand eines Gateways noch nicht. Starte direkt, und führe ein Gateway erst ein, wenn Komplexität, Nutzerzahl oder Compliance-Anforderungen wachsen.
MCP-Gateway im Einsatz: Vor- und Nachteile mit und ohne Gateway
Ohne Gateway: direkte Verbindungen zu jedem MCP-Server
Vorteil: Kein zusätzlicher Betrieb, keine zusätzliche Komponente, die ausfallen kann.
Vorteil: Schnellerer Einstieg bei ein bis zwei Servern – direkt verbinden, direkt loslegen.
Nachteil: Jeder Client konfiguriert jede Verbindung einzeln. Zugangsdaten, URLs und Updates vervielfachen sich mit jedem neuen Server.
Nachteil: Keine zentrale Sicht auf Zugriffe, Fehler oder Kosten. Audits werden mühsam.
Nachteil: Backend-Server sind direkt exponiert – die Angriffsfläche wächst mit jedem Server.
Mit Gateway: ein zentraler Zugangspunkt
Vorteil: Clients brauchen nur eine URL und eine Authentifizierung, unabhängig davon, wie viele Server im Hintergrund hängen.
Vorteil: Server lassen sich hinzufügen oder entfernen, ohne dass Clients neu konfiguriert werden müssen.
Vorteil: Rollenbasierte Zugriffskontrolle (RBAC), Rate Limiting und Richtlinien gelten einheitlich über alle Server.
Vorteil: Logs, Metriken und Tracing laufen an einer Stelle zusammen – Grundlage für jedes Audit.
Nachteil: Zusätzliche Infrastruktur, die betrieben, gepatcht und überwacht werden muss.
Nachteil: Das Gateway wird zum Single Point of Failure, wenn Hochverfügbarkeit nicht mitgeplant wird.
Die wichtigsten MCP-Gateway-Tools im Vergleich (2026)
Der Markt für MCP-Gateways ist 2026 breit geworden: Open-Source-Projekte von Docker, Microsoft und IBM stehen neben kommerziellen AI-Gateways wie Portkey und Kong. Hier die sechs Tools, die für die meisten Unternehmen und Entwicklerteams relevant sind.
1. Docker MCP Gateway – für lokale Entwicklerteams
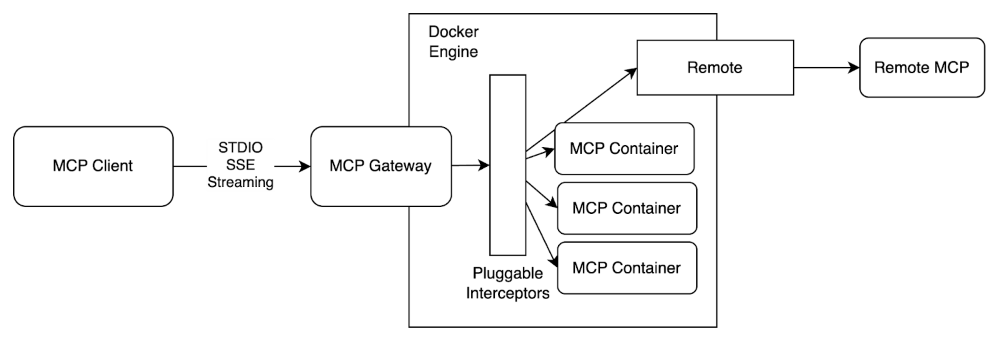
Docker MCP Gateway: jeder MCP-Server läuft isoliert in einem eigenen Container (Quelle: Docker)
Der Docker MCP Gateway ist ein zentraler Proxy, der jeden MCP-Server bei Bedarf als eigenen Container startet – mit eingeschränkten Rechten, begrenztem Netzwerkzugriff und injizierten Zugangsdaten. Welche Server verfügbar sind, steuerst du über Profile. Läuft Docker Desktop mit aktiviertem MCP Toolkit, startet der Gateway automatisch im Hintergrund.
Die wichtigsten Punkte:
Open Source, kostenlos selbst gehostet
Container-Isolation pro Server, eingebautes Logging und Call-Tracing
Kein eigenes RBAC, keine Identity-Provider-Anbindung – dafür brauchst du zusätzliche Schichten
Ideal für Teams, die ohnehin mit Docker arbeiten und lokal oder auf eigenen Servern hosten
2. Microsoft MCP Gateway – Open Source für Kubernetes und Azure
Microsofts MCP Gateway ist Kubernetes-nativ und für den Betrieb in Cluster-Umgebungen gebaut. Zugriffskontrolle läuft über Microsoft Entra ID, Routing erfolgt dynamisch auf Basis der verfügbaren Tools. Das Projekt ist vollständig Open Source.
Open Source, kostenlos
RBAC über Entra ID, dynamisches Tool-Routing
Kein eingebautes Rate Limiting, kein Tool-Katalog – beides musst du selbst ergänzen
Passt am besten zu Azure-nativen Teams, die bereits auf Kubernetes setzen
3. LiteLLM MCP Gateway – Gateway und LLM-Proxy in einem
LiteLLM kennst du vielleicht schon als Proxy, der OpenAI, Claude, Gemini und 100+ weitere Modelle hinter einer einzigen API vereint. Seit 2026 bringt der LiteLLM Proxy ein eigenes MCP-Gateway mit: einen festen Endpunkt für alle MCP-Tools, mit Zugriffssteuerung pro API-Key, Team und Organisation.
Open Source (MIT-Lizenz), Enterprise-Version mit SSO/SAML, Audit-Logs und Spend-Tracking gegen Aufpreis
Authentifizierung über OAuth 2.0, API-Keys, Bearer-Auth und AWS SigV4
Unterstützt Streamable HTTP, SSE und stdio als Transportwege
Sinnvoll, wenn du ohnehin schon mehrere LLM-Provider über LiteLLM routest und MCP-Traffic in derselben Infrastruktur mitlaufen lassen willst
4. IBM ContextForge (mcp-context-forge) – Föderation für große Organisationen
ContextForge richtet sich an Organisationen mit vielen verteilten Teams. Es föderiert mehrere MCP-Server hinter einem Gateway, brückt zwischen Protokollen – etwa gRPC zu MCP – und unterstützt zusätzlich A2A-Kommunikation zwischen Agenten. Caching läuft über Redis, Deployment per PyPI-Paket oder Docker.
Open Source, kostenlos selbst gehostet
Protokoll-Bridging, Federation, A2A-Unterstützung
Kein verwalteter Enterprise-Support dokumentiert – den Betrieb übernimmst du selbst
Passt zu großen, technisch versierten Organisationen mit mehreren Plattformteams
5. Portkey (PRISMA AIRS AI Gateway) – AI-Gateway mit MCP-Observability
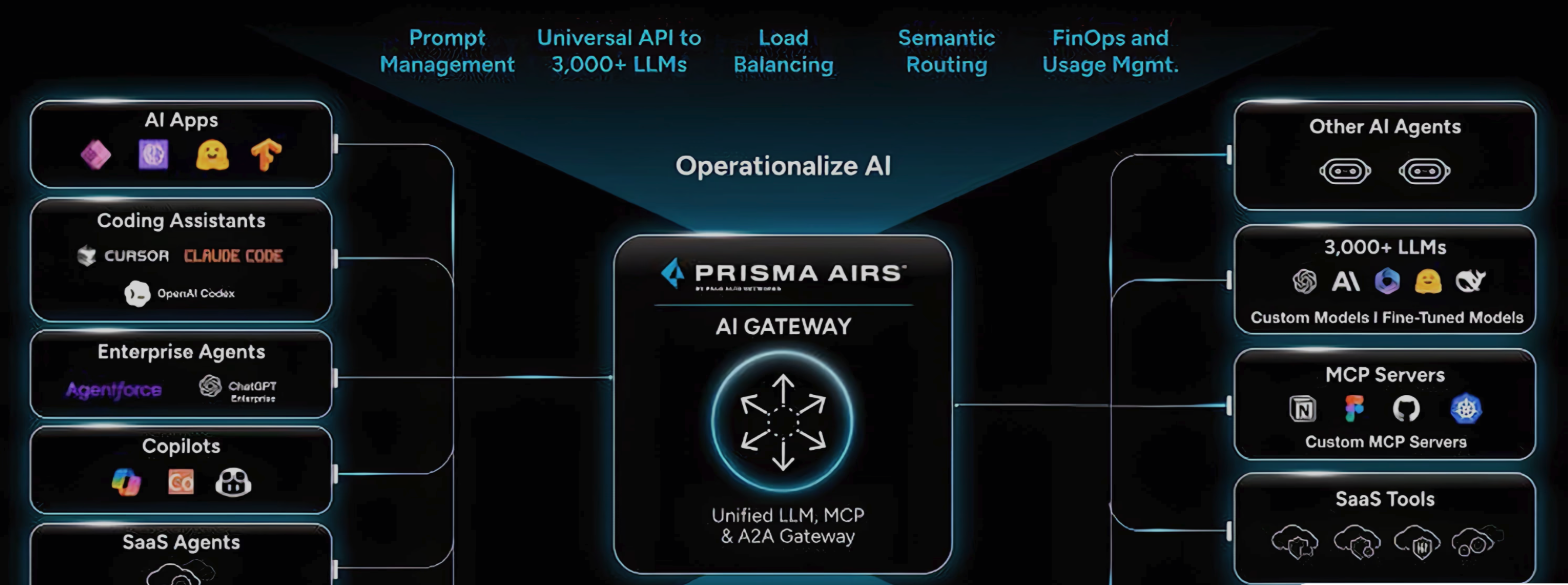
Portkey firmiert seit der Übernahme durch Palo Alto Networks als PRISMA AIRS AI Gateway (Quelle: Portkey)
Portkey ist in erster Linie ein AI-Gateway für LLM-Traffic und hat MCP-Funktionen integriert, statt sie als separates Produkt zu führen. Seit der Übernahme durch Palo Alto Networks läuft das Produkt unter der Marke PRISMA AIRS AI Gateway, das Entwickler-Tooling und der API-Zugang bleiben aber unter dem Namen Portkey erreichbar. Du bekommst eine gemeinsame Sicht auf LLM- und MCP-Aufrufe, zentral verwaltete Credentials und Zertifizierungen wie SOC 2, ISO 27001 und HIPAA.
Developer-Plan: kostenlos, 10.000 protokollierte Logs pro Monat, nicht für Produktivbetrieb gedacht
Production-Plan: 49 $ pro Monat, 100.000 Logs inklusive, RBAC und Alerts
Enterprise: individueller Preis, SSO, VPC-Hosting, dedizierter Support
Kein kuratierter MCP-Server-Katalog – sinnvoll vor allem für Teams, die Portkey bereits für LLM-Routing nutzen
6. Kong AI Gateway for MCP – Enterprise-Infrastruktur für API- und KI-Traffic
Kong bringt MCP-Unterstützung in die eigene API-Gateway-Plattform: REST-zu-MCP-Konvertierung, Consumer-ACLs, OAuth-Anbindung und ein MCP Registry als Tech Preview. Der Kong-Gateway-Kern ist Open Source, die MCP-Funktionen gehören zum kommerziellen Angebot.
Plus-Tarif: nutzungsbasiert, ab rund 20 $ für die erste Million API-Requests
Enterprise: individueller Preis, jährlich abgerechnet, inkl. Professional Services
Zero-Trust-Prinzipien, ABAC/RBAC, zentrale Policy-Durchsetzung über REST, gRPC, Kafka, LLM- und MCP-Traffic hinweg
Lohnt sich vor allem für Unternehmen, die bereits Kong als API-Gateway im Einsatz haben
Welches MCP-Gateway passt zu dir? Empfehlung nach Use Case
Du entwickelst lokal und willst schnell starten: Docker MCP Gateway – kostenlos, in Minuten eingerichtet, kein zusätzlicher Vertrag nötig.
Du bist Azure-nativ und setzt auf Kubernetes: Microsoft MCP Gateway – passt direkt in bestehende Cluster und Entra-ID-Strukturen.
Du routest schon mehrere LLM-Provider über LiteLLM: LiteLLM MCP Gateway – ein System für LLM- und MCP-Traffic, keine zusätzliche Komponente.
Du bist eine große Organisation mit verteilten Plattformteams: IBM ContextForge – für Federation und Protokoll-Bridging gebaut.
Du brauchst schnell Observability ohne große Infrastrukturprojekte: Portkey – funktionsfähig ab dem kostenlosen Plan.
Du hast bereits Kong im Einsatz und willst MCP in bestehende Policies integrieren: Kong AI Gateway for MCP – eine Plattform für den gesamten API- und KI-Traffic.
Alle Open-Source-Optionen lassen sich auf einem eigenen Server betreiben – zum Beispiel auf einem Hostinger VPS, wenn du die Infrastruktur nicht selbst im eigenen Rechenzentrum betreiben willst.
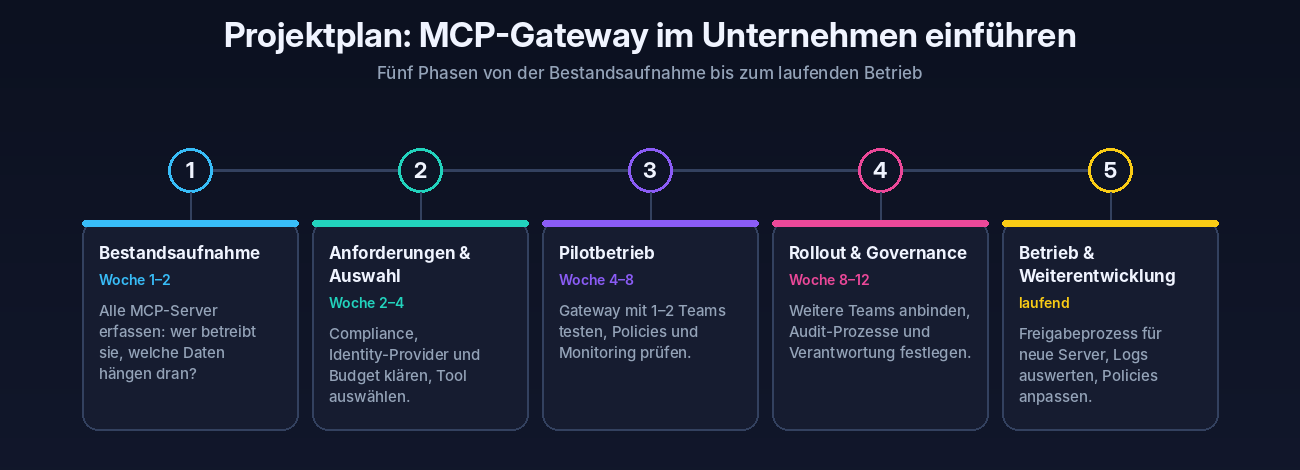
Projektplan: MCP-Gateway im Unternehmen einführen
Ein MCP-Gateway führst du nicht an einem Nachmittag ein – und solltest du auch nicht, wenn Zugriffskontrolle und Compliance am Ende tatsächlich tragen sollen. Fünf Phasen haben sich in der Praxis bewährt:
Phase 1: Bestandsaufnahme (Woche 1–2)
Welche MCP-Server sind bereits im Einsatz, wer betreibt sie, welche Tools greifen auf welche Daten zu? Ohne diese Liste planst du im Blindflug.
Phase 2: Anforderungen und Tool-Auswahl (Woche 2–4)
Compliance-Vorgaben, bestehende Identity-Provider, Hosting-Präferenzen (Open Source vs. verwaltet) und Budget klären. Daraus folgt die Auswahl aus dem Vergleich oben.
Phase 3: Pilotbetrieb mit ein bis zwei Teams (Woche 4–8)
Ein Gateway für eine begrenzte Zahl an Servern und Nutzern aufsetzen, Policies testen, Monitoring einrichten. Hier zeigt sich, ob Rate Limits und RBAC-Rollen in der Praxis passen.
Phase 4: Rollout und Governance (Woche 8–12)
Weitere Teams und Server schrittweise anbinden, Audit-Prozesse dokumentieren, Verantwortlichkeiten für Betrieb und Freigaben festlegen.
Phase 5: Betrieb, Monitoring und Weiterentwicklung (laufend)
Neue MCP-Server durchlaufen einen festen Freigabeprozess, Logs und Metriken werden regelmäßig ausgewertet, Policies an neue Anforderungen angepasst.
Die wichtigsten Vorteile eines MCP-Gateways auf einen Blick
Ein Endpunkt statt vieler: Clients verbinden sich einmal, nicht einmal pro Server.
Zentrale Zugriffskontrolle: RBAC und Policies gelten einheitlich über alle angebundenen Server.
Durchgängige Audit-Fähigkeit: Logs, Metriken und Tracing laufen an einer Stelle zusammen.
Geringere Angriffsfläche: Backend-Server sind nicht mehr direkt von außen erreichbar.
Skalierbarkeit ohne Client-Änderungen: Neue Server lassen sich anbinden, ohne dass Agenten oder Nutzer etwas davon merken.
MCP-Gateway: Häufige Fragen (FAQ)
Was kostet ein MCP-Gateway?
Open-Source-Lösungen wie Docker MCP Gateway, Microsoft MCP Gateway, LiteLLM MCP Gateway und IBM ContextForge sind im Selbst-Hosting kostenlos – du zahlst nur für die eigene Infrastruktur. Kommerzielle Angebote wie Portkey starten bei 49 $ pro Monat für den Production-Plan, Kong AI Gateway rechnet nutzungsbasiert ab rund 20 $ pro Million Requests. Enterprise-Preise bei allen Anbietern gibt es nur auf Anfrage.
Wie viel Aufwand macht die Einführung eines MCP-Gateways?
Eine erste Testumgebung mit Docker MCP Gateway oder LiteLLM steht in wenigen Stunden. Der eigentliche Aufwand liegt im Projektplan: Bestandsaufnahme, Policy-Design und Rollout über mehrere Teams brauchen realistisch acht bis zwölf Wochen.
Was unterscheidet ein MCP-Gateway von einem klassischen API-Gateway?
Ein klassisches API-Gateway verwaltet REST- oder GraphQL-Endpunkte. Ein MCP-Gateway spricht das MCP-Protokoll selbst, kennt Tools, Prompts und Ressourcen als eigene Konzepte und steuert, welcher Client welches Tool auf welchem Server aufrufen darf – nicht nur, welche URL erreichbar ist.
Wie steht es um Datenschutz und Sicherheit bei MCP-Gateways?
Seriöse Anbieter unterstützen OAuth 2.0, OpenID Connect und Zero-Trust-Prinzipien: jeder Zugriff wird geprüft, bevor er den Backend-Server erreicht. Bei Open-Source-Projekten wie Docker MCP Gateway liegt die Verantwortung für Patches und sichere Konfiguration bei dir. Kommerzielle Anbieter wie Portkey und Kong weisen Zertifizierungen wie SOC 2 oder HIPAA aus – relevant, wenn du regulierte Daten verarbeitest.
Welches MCP-Gateway ist am einfachsten für den Einstieg?
Docker MCP Gateway, wenn dein Team bereits mit Docker arbeitet: Mit aktiviertem MCP Toolkit läuft der Gateway automatisch im Hintergrund, ohne separate Installation. Wer lieber sofort ein Dashboard sehen will, startet mit dem kostenlosen Portkey-Plan.
Mehr erfahren: MCP-Gateways
Kong: Was ist ein MCP-Gateway? – Einstieg in Architektur und Sicherheitskonzepte wie RBAC, ABAC und Zero-Trust, geschrieben aus Sicht eines API-Gateway-Anbieters.
Docker-Dokumentation: MCP Gateway – die offizielle technische Referenz inklusive Installationsanleitung für Docker Engine ohne Desktop.
Fazit
Ein MCP-Gateway lohnt sich, sobald mehr als zwei oder drei MCP-Server im Einsatz sind, mehrere Teams darauf zugreifen oder Compliance-Anforderungen eine zentrale Audit-Fähigkeit verlangen. Bis dahin reichen direkte Verbindungen. Bei der Tool-Auswahl entscheidet vor allem die bestehende Infrastruktur: Docker-Teams starten mit dem Docker MCP Gateway, Azure-Teams mit dem Microsoft MCP Gateway, bestehende LiteLLM- oder Kong-Nutzer bauen auf dem auf, was sie schon betreiben.
Deine nächsten Schritte
Mach zuerst die Bestandsaufnahme aus Phase 1: Liste alle MCP-Server, die in deinem Unternehmen bereits laufen, mit Verantwortlichem und angebundenen Daten. Diese Liste ist die Grundlage für jede weitere Entscheidung – ob du am Ende Docker MCP Gateway, LiteLLM oder eine Enterprise-Lösung einsetzt.
Ralf Schukay ist Co-Gründe von ai-rockstars und spezialisiert auf AI Engineering und Data Analytics. Er arbeitet als Teamlead Analytics & Conversion in der Berliner Digitalagentur MAI Group. Er hat über 20 Jahre Erfahrung im Bereich Web, Analytics und AI.
Wir verwenden Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wir tun dies, um das Surferlebnis zu verbessern und um personalisierte Werbung anzuzeigen. Wenn Sie diesen Technologien zustimmen, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn Sie Ihre Zustimmung nicht erteilen oder zurückziehen, können bestimmte Funktionen beeinträchtigt werden.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.